Dos formas de correr Claude Desktop en tu organización
Una guía práctica para decidir entre pagar por asiento con Claude Team o enrutar la inferencia a través de tu propia cuenta de AWS con Amazon Bedrock — con los árboles de decisión y los pasos de configuración reales.
Claude Desktop tiene, en el fondo, dos modos de operar. En el primero, la app habla directo con los servidores de Anthropic y tu equipo entra con una cuenta de Claude Team. En el segundo — llamado third-party inference — la app deja de hablar con Anthropic y envía cada solicitud a un proveedor que tú controlas, como Amazon Bedrock. No son capas que se combinan: es un interruptor. Esta guía compara ambos caminos y documenta, con capturas reales, cómo se ve la configuración.
| Dimensión | Claude Team | Amazon Bedrock |
|---|---|---|
| Modelo de facturación | Por asiento / usuario, mensual | Por consumo (tokens), factura de AWS |
| Dónde vive el dato | Infraestructura de Anthropic, EE. UU. | La región de AWS que tú elijas |
| Entrenamiento con tus datos | No, por contrato | No |
| Certificaciones | SOC 2 I/II, ISO 27001, ISO 42001, HIPAA-ready | Las mismas + el marco de compliance de AWS |
| Auditoría por usuario | Dashboard de uso del workspace | CloudTrail, granular, por identidad IAM |
| Cifrado con llaves propias | No configurable | Sí, vía KMS |
| Claude Design, memoria, proyectos | Incluido | No aplica — vive solo en claude.ai |
| Setup inicial | Invitar usuarios, listo | Model access, IAM, cuotas, MDM |
Team y Bedrock no son mutuamente excluyentes a nivel de organización: puedes mover a tu equipo de desarrollo (Claude Code) a Bedrock por costo y control de datos, mientras mantienes algunos asientos de Team para quien use Claude Design, memoria o proyectos.
¿Team o Bedrock?
flowchart TD
    A["¿Necesitas elegir la región<br/>exacta donde vive el dato,<br/>o cifrado con tus propias llaves?"] -->|Sí| B["¿Ya tienes cuenta de AWS<br/>activa con gasto comprometido?"]
    A -->|No| C["¿El equipo usa Claude Design,<br/>memoria entre chats o proyectos?"]

    B -->|Sí| D["Bedrock"]
    B -->|No, pero igual lo requiero| D

    C -->|Sí, activamente| E["Team"]
    C -->|No, solo Chat/Code/Cowork| F["¿El uso entre personas<br/>es muy variable?"]

    F -->|Sí, unos usan mucho,<br/>otros casi nada| D
    F -->|No, uso parejo<br/>todo el mes| E
En la práctica, la señal más fuerte suele ser la primera: si algún cliente, regulador o política interna exige saber en qué país vive el dato, Bedrock resuelve eso de forma directa — Team, en su capa estándar, no.
¿Qué método de autenticación en Bedrock?
flowchart TD
    A["¿Cuántas personas<br/>vas a migrar?"] -->|"1–3, quiero probar rápido"| B["Static API key<br/>(bearer token)"]
    A -->|"Rollout amplio"| C["¿Necesitas identidad<br/>por usuario en CloudTrail?"]

    C -->|Sí| D["¿Tu gente ya usa<br/>AWS CLI a diario?"]
    C -->|No, un token<br/>compartido basta| B

    D -->|No| E["Interactive sign-in<br/>(SSO / IAM Identity Center)"]
    D -->|Sí| F["Cloud vendor profile<br/>(named profile + AWS CLI)"]

    A -->|"Ya opero mi propio<br/>gateway/proxy LLM"| G["Helper script<br/>o modo Gateway"]
| Lo que ves en la app | Lo que es en realidad |
|---|---|
Static API key | Bearer token — un API key de Bedrock pegado directo |
Interactive sign-in | SSO vía IAM Identity Center, identidad por usuario |
Cloud vendor profile | Perfil nombrado de AWS CLI (~/.aws/config) |
Helper script | Un ejecutable que imprime el token en tiempo real |
Cómo se ve la configuración, paso a paso
Estas son capturas reales del flujo dentro de Claude Desktop en macOS.
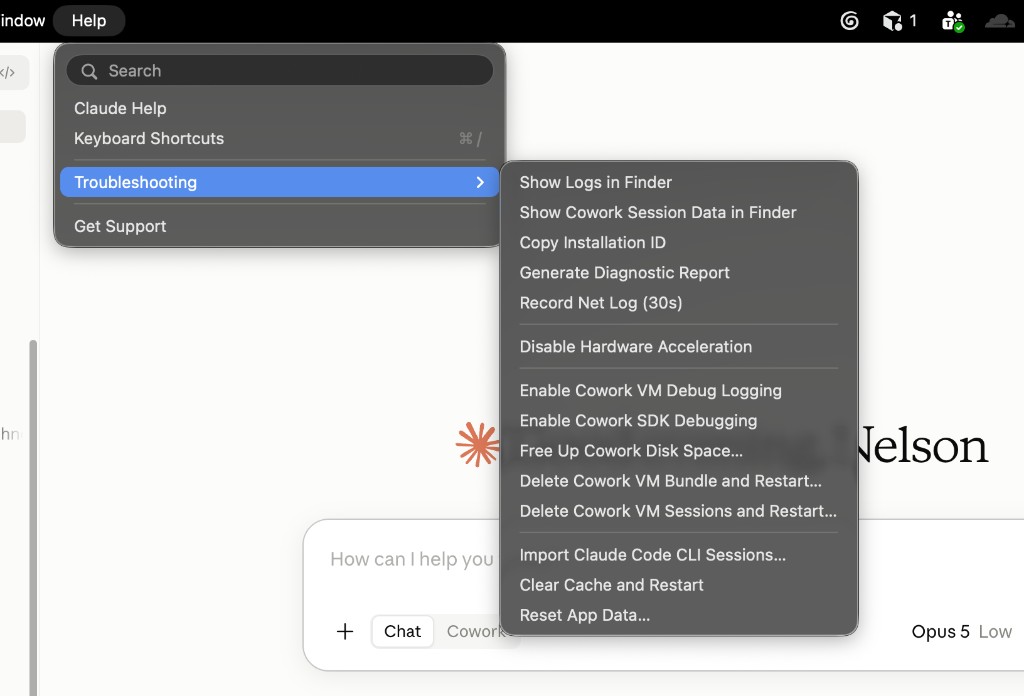
1. Habilitar el modo desarrollador
La opción de inferencia de terceros no aparece por defecto. Se activa desde Help → Troubleshooting → Enable Developer Mode. Tras confirmar, la app se reinicia y aparece un nuevo menú Developer en la barra de menú.
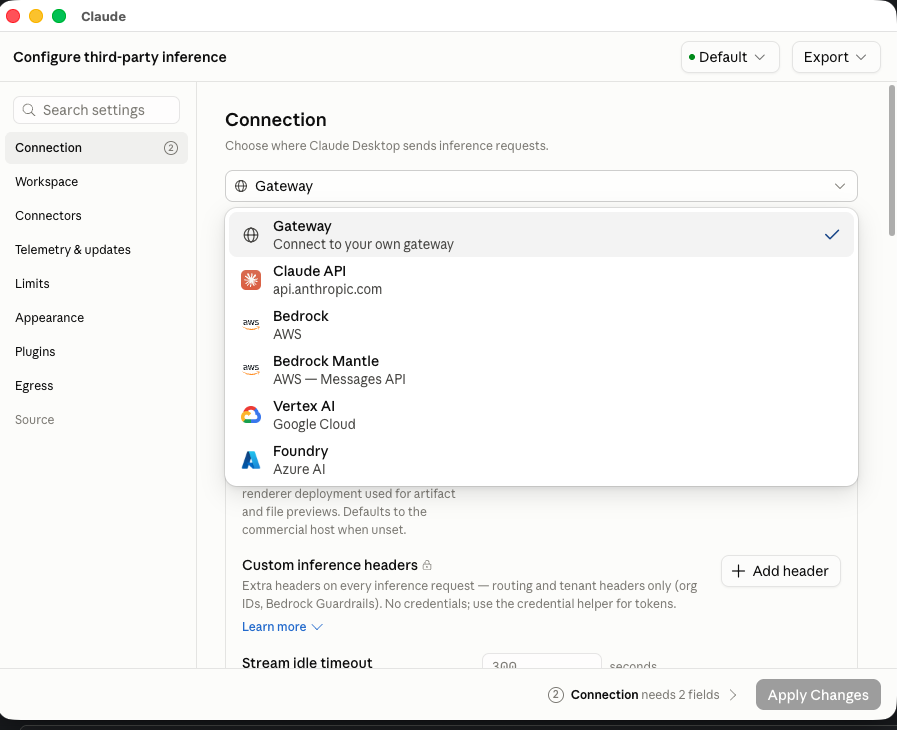
2. Elegir Bedrock como proveedor
En Developer → Configure Third-Party Inference, la sección Connection muestra un desplegable con todos los proveedores soportados: Gateway propio, Claude API, Bedrock, Bedrock Mantle, Vertex AI y Foundry.
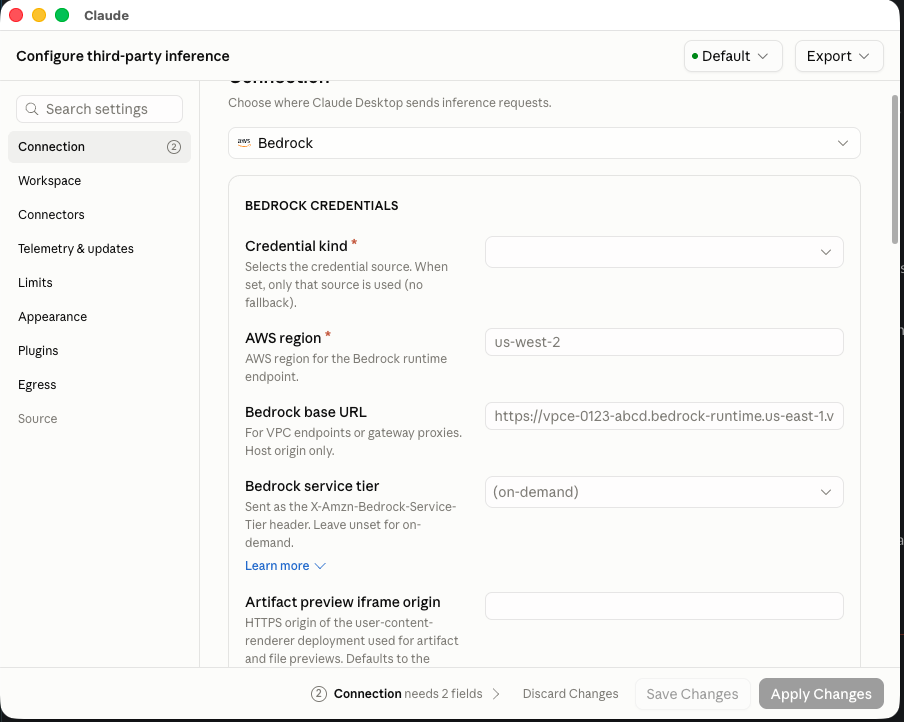
3. Completar región y credenciales
Al elegir Bedrock, la app pide la región de AWS y el tipo de credencial. Ambos campos son obligatorios — la app marca cuántos faltan antes de poder aplicar cambios.
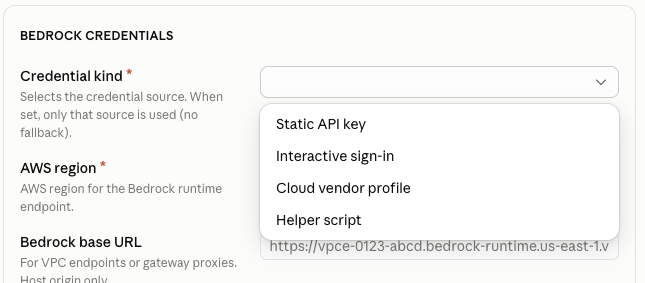
4. Elegir el tipo de credencial
El campo Credential kind despliega las cuatro opciones descritas arriba. Para una primera prueba, Static API key es la más rápida de validar.
bedrock:InvokeModel
bedrock:InvokeModelWithResponseStream
bedrock:CallWithBearerToken
Permisos IAM mínimos según el método de autenticación elegido.
Qué pasa con los datos personales
En ambos modelos, tu organización es quien controla qué se sube y con qué propósito — Anthropic (o AWS, en el caso de Bedrock) actúa como procesador bajo un acuerdo de tratamiento de datos (DPA). Ni Team ni Bedrock usan lo que tu equipo sube para entrenar modelos.
- Con Team: el dato se procesa en infraestructura de Anthropic en EE. UU., con retención configurable (30 días por defecto) y sin opción de elegir región.
- Con Bedrock: el dato se procesa en la región de AWS que elijas, con la posibilidad de cifrarlo con tus propias llaves y de auditar cada solicitud por usuario vía CloudTrail.
Esto no es asesoría legal. Si tu organización procesa datos personales bajo alguna ley de protección de datos específica, valida con tu equipo legal si necesitas un DPA firmado, avisos de privacidad adicionales, o Bedrock por requisito de residencia — no solo por preferencia técnica.
Lista de migración, si mueves a todo el equipo
- Valida en una sola máquina. Configura Bedrock como admin, confirma que el tráfico llega a AWS (factura o CloudTrail) antes de tocar al resto del equipo.
- Habilita el acceso a los modelos en
Model accessde la consola de Bedrock, en la misma región que vas a usar. - Elige un solo método de autenticación por grupo. Cada configuración gestionada asume una sola cuenta y rol de AWS — grupos con permisos distintos necesitan perfiles separados.
- Exporta la configuración desde el botón
Export— genera un.mobileconfig(Mac) o.reg(Windows). - Abre el egress de red que la misma ventana te lista, antes de desplegar a nadie.
- Distribuye vía MDM (Jamf, Intune, Group Policy) y confirma que cada equipo reinicia la app — la configuración solo se lee al arrancar.
- Ajusta los asientos de Team que ya no se necesiten, o consérvalos para quien use Claude Design, memoria o proyectos.
Preguntas frecuentes
¿Si activo Bedrock, tengo que pagar Team y Bedrock a la vez?
No por necesidad técnica. Activar el modo de inferencia de terceros cambia por completo a dónde manda el tráfico Claude Desktop — deja de hablar con Anthropic y habla directo con Bedrock, no reparte peticiones entre los dos. Pero tu suscripción de Team no se cancela sola: si mueves a todo el equipo, reduce o cancela los asientos que ya no uses.
¿Puedo usar SSO (Interactive sign-in) sin MDM?
Sí. Cada persona puede configurarlo a mano desde Developer → Configure Third-Party Inference en su propia máquina. El MDM solo hace falta para automatizar la distribución a muchos equipos.
¿Qué se gana realmente con Bedrock?
Facturación por consumo, una factura consolidada en AWS, control de región del dato, auditoría por usuario vía CloudTrail, y permisos gestionados con tu propio IAM. A cambio, pierdes las funciones que solo existen en tu cuenta de Anthropic (memoria, proyectos, Claude Design), y el setup inicial es más largo.
¿Y Claude Code?
Se configura aparte, vía /setup-bedrock o variables de entorno (CLAUDE_CODE_USE_BEDROCK=1, AWS_REGION, AWS_BEARER_TOKEN_BEDROCK). No hereda la configuración de Claude Desktop.
¿Y Claude Design?
No aplica — vive dentro de claude.ai, ligado a tu suscripción de Team/Enterprise, no a una app local que pueda apuntar a Bedrock.
¿Corro riesgo de compliance con Team?
Team ya trae SOC 2 I/II, ISO 27001, ISO 42001 y config HIPAA-ready, y no entrena con tus datos por contrato. El límite real es que no puedes elegir la región de procesamiento ni traer tus propias llaves de cifrado — ahí es donde Bedrock o Enterprise entran.
¿Un Excel con nombres y teléfonos se procesa normal en Team?
Sí, se procesa con normalidad — no dispara ningún bloqueo. El límite aparece solo si la tarea en sí es maliciosa, no por tener datos personales en el archivo.
¿Esos datos se usan para entrenamiento o como ejemplos en otras conversaciones?
No. Se usan solo para generar la respuesta en el momento (inferencia), no se usan para entrenar modelos futuros, no se comparten con otras empresas, y no persisten fuera del periodo de retención configurado por el admin (30 días por defecto).
LinkedIn nelson.zepeda@simov.io SIMOV LABS
¿Encontraste un error? Sugerir una corrección